PAES 2026: Plataforma chilena ofrece preparación gratuita con tutor de IA
Viernes 6 de noviembre de 2026
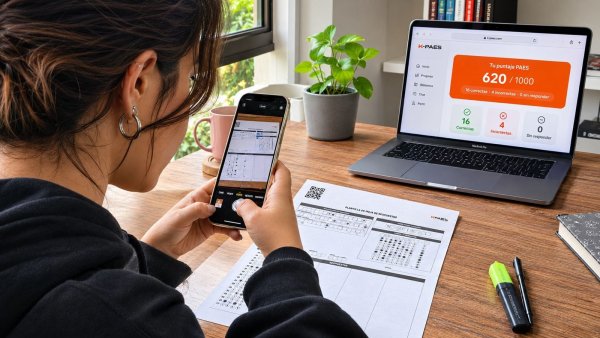
A pocas semanas de la PAES, un experto chileno en inteligencia artificial presenta una plataforma...
Ante la llegada del Black Friday y las compras navideñas, expertos advierten sobre el aumento de riesgos de estafas digitales. Conoce cómo identificar enlaces fraudulentos y qué medidas tomar si entregaste información personal o bancaria.
Domingo 8 de noviembre de 2026


Con la llegada del Black Friday 2026 y las compras de fin de año, miles de consumidores comienzan a buscar descuentos por internet. Sin embargo, esta temporada también representa una oportunidad para los ciberdelincuentes, quienes utilizan ofertas falsas y mensajes engañosos para obtener información personal y bancaria.
El evento organizado por la Cámara de Comercio de Santiago (CCS) se desarrollará entre el 27 y el 30 de noviembre, con la participación de más de 400 empresas que ofrecerán descuentos tanto en tiendas físicas como en plataformas digitales.
En este contexto, especialistas llaman a extremar las precauciones frente al phishing, una modalidad de estafa en la que los delincuentes suplantan la identidad de tiendas, bancos o empresas de despacho para obtener contraseñas, datos de tarjetas y otra información confidencial.
Estos engaños suelen llegar mediante correos electrónicos, mensajes de texto o WhatsApp, utilizando advertencias sobre pagos rechazados, paquetes retenidos o promociones que están a punto de finalizar.
“El engaño busca que actuemos apurados, con la idea de que perderemos una oferta o de que nuestra compra no llegará si no entregamos ciertos datos, por eso debemos revisar cualquier aviso directamente en la aplicación o la página oficial de la empresa, aunque coincida con un pedido que estamos esperando”, explicó Césae Alcacibar, experto en ciberseguridad y director de Vzion Cloud.
Una de las principales dudas de los consumidores es qué ocurre cuando ingresan accidentalmente a una página fraudulenta.
Según el especialista, abrir un enlace sospechoso no significa necesariamente que los datos hayan sido robados, ya que muchas estafas requieren que la víctima introduzca voluntariamente sus credenciales.
No obstante, algunos sitios pueden intentar instalar programas maliciosos, por lo que resulta fundamental identificar qué acciones se realizaron después de ingresar.
“Si solamente abriste la página, ciérrala sin llenar formularios ni aceptar descargas o permisos, pero si escribiste una contraseña, cámbiala desde la aplicación o la página oficial y reemplázala también en otras cuentas donde uses la misma”, recomendó Alcacibar.
En caso de haber entregado información bancaria, los expertos aconsejan contactar inmediatamente al banco mediante sus canales oficiales, solicitar el bloqueo de la tarjeta comprometida y revisar posibles movimientos desconocidos.
Si se descargó un archivo sospechoso, es importante evitar abrirlo. Si ya fue ejecutado o se instaló algún programa, se recomienda solicitar asistencia técnica y utilizar otro dispositivo confiable para modificar las contraseñas.
También es conveniente conservar los mensajes y capturas de pantalla como respaldo para denunciar el intento de fraude.
Los ciberdelincuentes pueden reproducir prácticamente todos los elementos visuales de una tienda legítima, incluyendo su logotipo, imágenes y colores corporativos.
Por esta razón, que un sitio web tenga una apariencia profesional no garantiza que sea seguro.
Una de las principales recomendaciones es comprobar cuidadosamente la dirección electrónica antes de ingresar información personal o realizar un pago.
Asimismo, si una promoción llega mediante un mensaje o correo electrónico, lo más seguro es acceder directamente al sitio oficial de la tienda y buscar allí la oferta.
Otro aspecto importante es que el símbolo del candado en el navegador no garantiza la autenticidad de una página. Aunque indica que la conexión utiliza mecanismos de cifrado, los sitios fraudulentos también pueden contar con ellos.
El Servicio Nacional del Consumidor (SERNAC) también ha advertido sobre páginas clonadas y mensajes que utilizan falsas ofertas o entregas para obtener datos de los consumidores.
Los intentos de estafa no necesariamente terminan cuando se concreta una compra.
Durante los días posteriores al Black Friday, los consumidores también pueden recibir mensajes que aparentemente provienen de empresas de transporte y que solicitan actualizar una dirección, confirmar una entrega o realizar un pago adicional.
Ante estas situaciones, se recomienda verificar directamente el estado del pedido en la plataforma oficial de la tienda o empresa de despacho, sin ingresar a los enlaces recibidos.
Finalmente, el próximo 30 de noviembre se conmemorará el Día de la Seguridad Informática, fecha que este año coincidirá con el cierre del Black Friday.
“Antes de entregar información, vale la pena detenerse y comprobar quién la está pidiendo, porque unos minutos de revisión pueden evitar que una compra termine en el robo de una cuenta o de dinero”, concluyó el director de Vzion Cloud.